Kevin Mitnick: la confianza también necesita protección
Por Refugio Cibernético.
Revisión documental: 19 de septiembre de 2026.
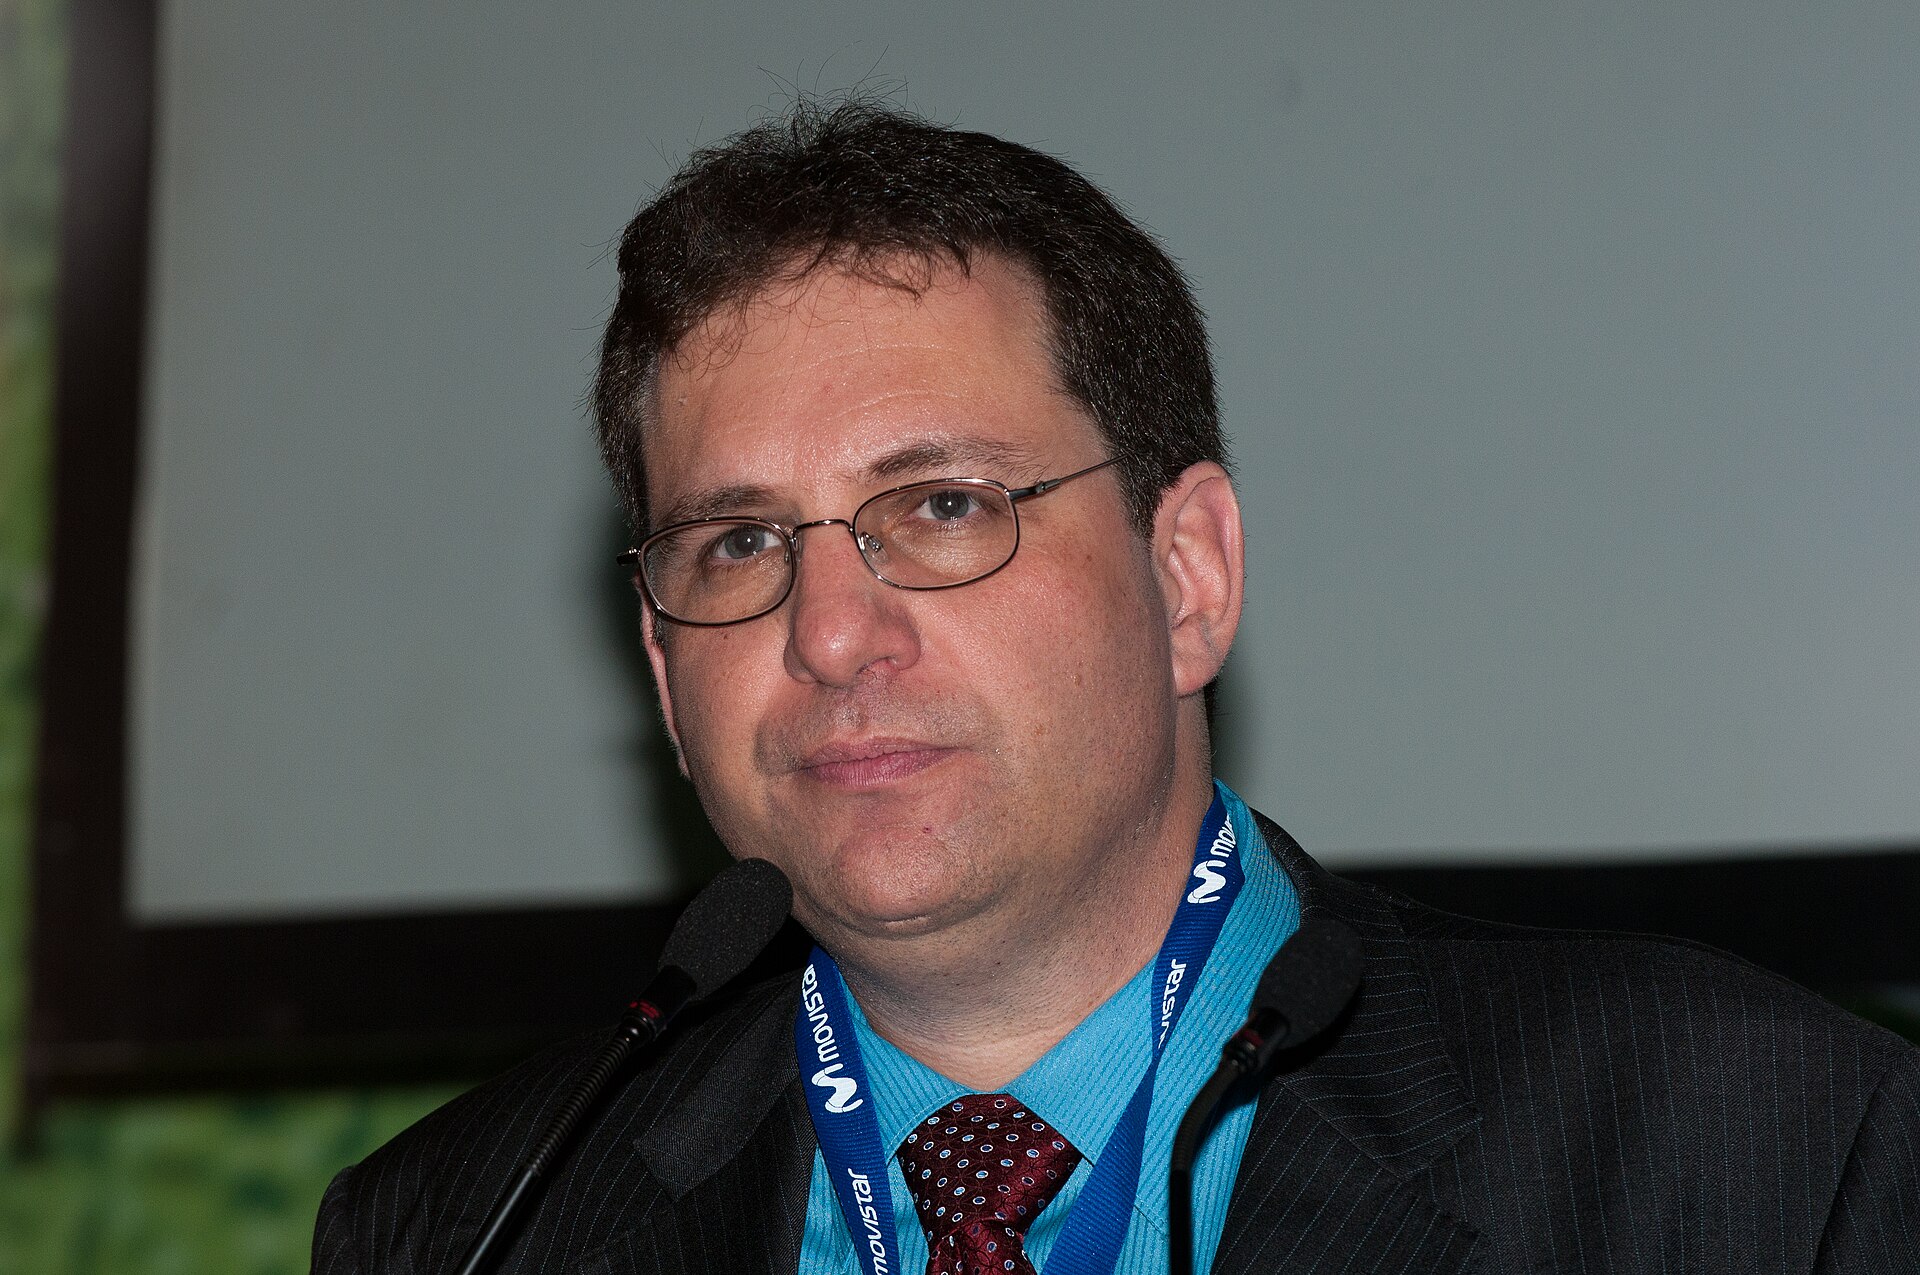
El 15 de febrero de 1995, agentes del FBI detuvieron a Kevin Mitnick en Raleigh, Carolina del Norte. Con los años desarrolló otra carrera: asesorar a empresas y divulgar cómo podían ser engañadas. Entre ambas etapas hay una lección aprovechable para cualquiera que gestione cuentas.
La lección práctica es esta: la seguridad depende de cómo verificamos a las personas que nos piden acceso.
Antes del personaje, un caso documentado
Mitnick suele aparecer en relatos sobre los orígenes de la cultura hacker. Algunas versiones acumulan anécdotas hasta convertirlo en alguien capaz de entrar en cualquier sistema. Entretiene, pero impide distinguir qué ocurrió de lo que se añadió después.
El comunicado del Departamento de Justicia de aquel día es un punto de partida acotado: describe la detención y las alegaciones de las autoridades en ese momento.
Un documento posterior permite avanzar en la cronología. La orden de la FCC de 2001 sobre su licencia de radioaficionado recoge sus condenas y señala una pena de 46 meses impuesta en agosto de 1999.
Un dato no sustituye al resto
Esos 46 meses no equivalen a toda su estancia bajo custodia, ni sirven para reconstruir cada episodio anterior. Una biografía rigurosa puede explicar su relevancia sin repetir cifras de daños ni condiciones de prisión que no haya contrastado.
La ingeniería social: conseguir que alguien abra una puerta
La ingeniería social utiliza la interacción con personas para obtener información o inducir acciones. Puede llegar en una llamada, un mensaje o una solicitud que parece venir de alguien conocido.
El NIST explica el phishing como una amenaza que se presenta bajo la apariencia de una fuente de confianza. La pregunta práctica es qué pruebas usamos para decidir si una petición es auténtica.
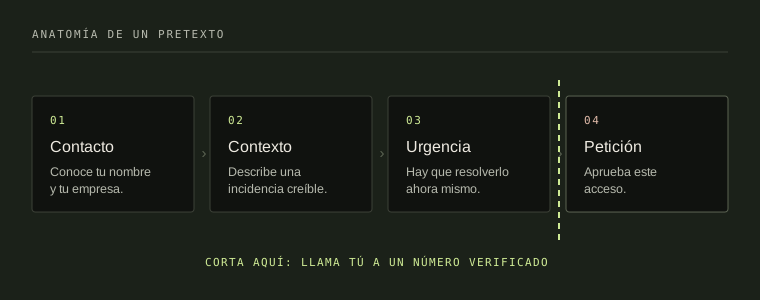
Un ejemplo: recibes una llamada de alguien que conoce tu nombre y dice pertenecer al soporte de tu empresa. Te habla de una incidencia y pide que apruebes una solicitud de acceso. Conocer tu nombre hace que la conversación parezca normal, pero no demuestra que esa persona tenga autorización.
El problema tampoco se resuelve diciendo que quien atendió la llamada fue ingenuo. Un procedimiento que depende de adivinar quién miente es frágil. Una organización necesita permitir que sus trabajadores frenen una petición, la verifiquen y pidan ayuda sin quedar señalados por hacerlo.
De las intrusiones a la consultoría
La etapa posterior de Mitnick estuvo vinculada a la consultoría, la formación y la divulgación. Su relación con KnowBe4 y su trabajo como autor aparecen en el comunicado de su familia y la empresa, de julio de 2023. El mismo texto informó de su fallecimiento el 16 de julio de 2023, a los 59 años, tras padecer cáncer de páncreas.
Es una fuente directa para ese anuncio y, a la vez, un homenaje de personas y una empresa vinculadas a él. Conviene leerlo sabiendo ambas cosas.
Entre sus obras están The Art of Deception y las memorias Ghost in the Wires. Permiten acercarse a cómo explicaba los engaños y su propia trayectoria; como toda autobiografía, no sustituyen a una reconstrucción independiente.
La diferencia decisiva entre una intrusión y una evaluación de seguridad contratada es la autorización y su alcance. Saber hacer algo no concede permiso para hacerlo sobre sistemas ajenos.
Lo que conviene dejar fuera del mito
Lo que está documentado
- Una detención en febrero de 1995
- Condenas recogidas en la orden de la FCC de 2001
- Una segunda carrera como consultor y autor
Lo que circula sin fuente
- Que pudiera iniciar una guerra nuclear con una llamada
- Un porcentaje exacto de intrusiones logradas hablando
- Que solo usara personas y nunca conocimientos técnicos
Esa última oposición empobrece la explicación: entender un sistema y entender cómo trabajan sus usuarios son capacidades que se combinan.
Desde el Refugio nos interesa una pregunta más concreta: ¿qué comprobación falta cuando alguien consigue permisos que no debería tener? Puede fallar la identificación de quien llama, el procedimiento para recuperar una cuenta o la posibilidad de conceder privilegios sin una segunda revisión.
Verificar por otra vía cambia la conversación
El centro IC3 del FBI recomienda iniciar una nueva llamada a un número verificado cuando alguien se presenta como representante de una empresa y solicita datos o códigos. El contacto que facilita quien llama no es una comprobación independiente.
Aplicado al ejemplo anterior: detienes la conversación y contactas con soporte por el canal que ya conocías. Si existe una incidencia, podrá comprobarse allí. La urgencia de quien llama no sustituye esa verificación.
Para una pequeña empresa o un proyecto doméstico compartido, deja por escrito tres reglas:
- Un solo canal para pedir cambios de acceso Lo que llegue por otra vía no se tramita, se verifica.
- Quién aprueba y cómo se identifica Con un procedimiento escrito, no con el criterio de quien esté de turno.
- Dónde avisar de una petición extraña Sin coste para quien avisa, aunque resulte ser una falsa alarma.
No hace falta ensayar engaños contra compañeros para empezar. Revisar juntos el procedimiento con un ejemplo ficticio revela ambigüedades sin exponer contraseñas ni cuentas reales.
Un paso concreto para hoy
Localiza el canal oficial de soporte de una cuenta importante y guarda esa referencia. Después revisa cómo recuperarías el acceso si perdieras tu dispositivo. Improvisar durante una incidencia aumenta la presión para aceptar instrucciones de cualquiera que parezca estar ayudando.
La confianza funciona mejor cuando tiene comprobaciones comprensibles detrás. Eso protege tanto a quien administra un sistema como a quien necesita utilizarlo.
El siguiente paso
Continúa con qué es la soberanía digital y por qué importa, que explica por qué merece la pena decidir quién controla cada acceso. O explora otras personas e ideas en Historia.
¿La ingeniería social es lo mismo que el phishing?
El phishing es una forma de ingeniería social, normalmente por correo o mensaje. La ingeniería social incluye también llamadas, visitas presenciales y peticiones que aprovechan una relación ya existente.
¿Sirve de algo formar al equipo si el atacante es convincente?
Sirve si la formación cambia el procedimiento, no solo la actitud. Pedir a alguien que «esté atento» funciona mal; darle un canal único de verificación y permiso explícito para frenar una petición funciona mejor.
¿Por qué el artículo no cuenta las hazañas más conocidas?
Porque este artículo se limita a los episodios respaldados por las fuentes citadas. Aquí se citan un comunicado judicial, una orden de la FCC y un comunicado de su familia: lo que puede comprobarse.